
Ihre Experten fürInformationssicherheit
Ein eingespieltes Team aus IT-Sicherheitsexperten und Software-Entwicklern — mit einer Überzeugung: Compliance darf kein Bremsklotz sein, sondern muss im Alltag wirklich funktionieren. Wir verbinden rechtliche Anforderungen mit pragmatischen Prozessen, die Ihr Team nicht ausbremsen.
TrustSpace
MISSION
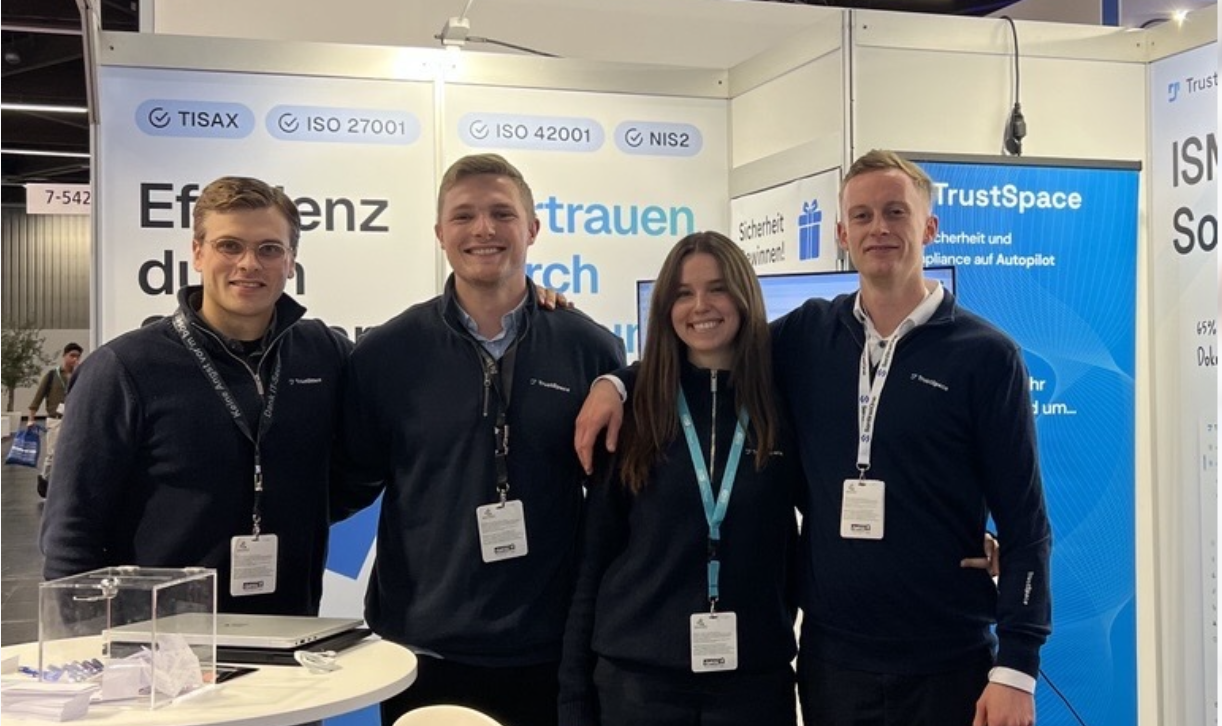
BEHIND THE SCENESSicherheit ist keine reine Software-Frage. Sie ist Vertrauenssache.
Hinter TrustSpace steht ein Team aus IT-Sicherheitsexperten und Software-Entwicklern, das Compliance als Fundament für Wachstum und Vertrauen versteht — von Berlin aus, für Start-ups und den Mittelstand in ganz Europa.
 FRAMEWORKS
Vertraut von führenden Unternehmen
Unser Beratungsansatz
Kein einzelner Berater — ein eingespieltes Team
Statt einzelner Ansprechpartner bekommen Sie Experten mit unterschiedlichen Spezialgebieten, die sich ergänzen und gemeinsam an Ihrem Projekterfolg arbeiten. Wir rechnen keine Stunden ab — unser Ziel ist Ihr Erfolg, nicht unsere Präsenzzeit. Dabei verbinden wir tiefes regulatorisches Know-how mit pragmatischer Umsetzung: Von der ersten Bestandsaufnahme über die Prozessgestaltung bis hin zur Auditbegleitung begleiten wir Sie lückenlos — und hinterlassen ein ISMS, das auch nach unserem Ausstieg funktioniert.
- Persönlicher InfoSec-Berater statt wechselnder Ansprechpartner
- Flexibel: Teams-Chat, Vor-Ort-Termine oder gemeinsame Audits
- Keine Abrechnung nach Stunden — Fokus auf Ihr Ergebnis
- Eigene Software für effiziente, transparente Zusammenarbeit
Die Gründer
Zwei Perspektiven, ein Anspruch
TrustSpace wurde im September 2021 von Julius Gerhard und Masih Sediquian gegründet. Julius (B.Sc. Frankfurt School of Finance & Management, M.Sc. esade Barcelona) bringt Erfahrung aus internationalen Banken, Corporate-Finance-Beratungen und Startups mit; bei TrustSpace entwickelt er ein Cybersecurity-Betriebssystem für den Mittelstand. Masih ist Informationsjurist (LL.B. Informationsrecht) und begleitet als Datenschutz- und Informationssicherheitsberater Unternehmen bei der Umsetzung rechtlicher und organisatorischer Maßnahmen; heute verantwortet er Produktentwicklung und Partnermanagement und hat in über 100 Zertifizierungsprojekten Kunden aus KRITIS, Automotive, Maschinenbau und Rüstung begleitet. Als Geschäftsführer verbinden sie wirtschaftliche Expertise und Informationsrecht zu einem gemeinsamen Anspruch: Compliance, die im Alltag wirklich funktioniert.
Das Team
Lernen Sie unser Team kennen
Vereint für Ihre Sicherheit: individuell, persönlich, lösungsorientiert.
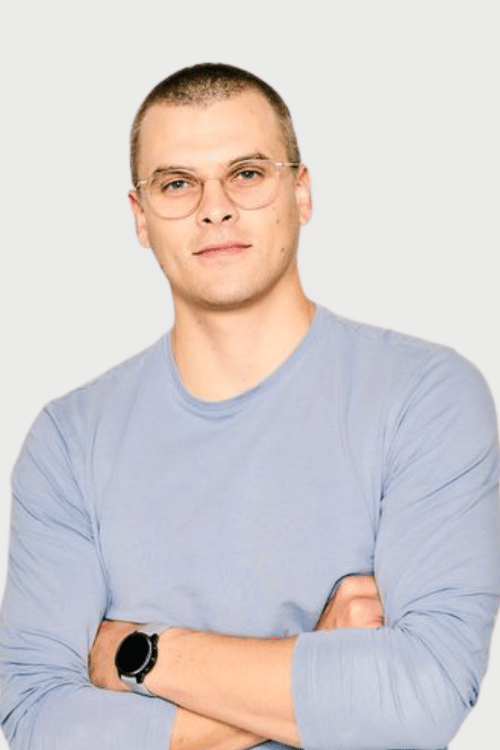
Julius Gerhard
Founder & Geschäftsführer
B.Sc. Business Administration M.Sc. Innovation & Entrepreneurship
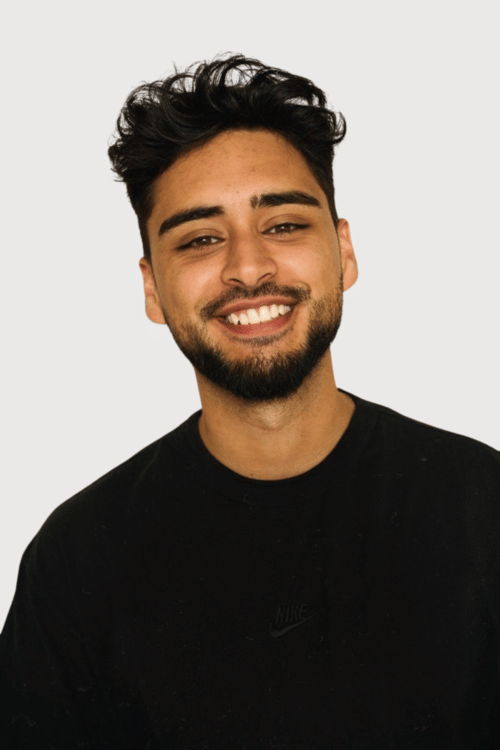
Masih Sediquian
Founder & Geschäftsführer
Bachelor of Laws - LLB Information Law Master of Laws - LLM International Licence Law ISO 27001 PECB Lead Implimentor
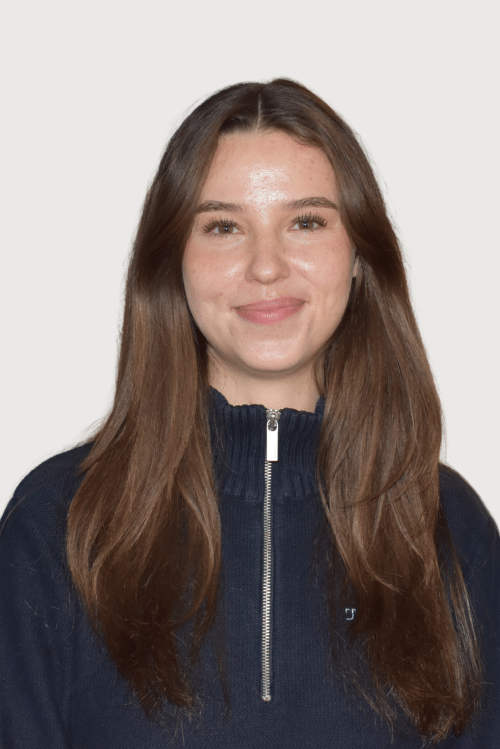
Paulina Dicke
Chief of Staff
B.Sc. Wirtschaft und Rechts M.Sc. Management
Axel Walldorf
Head of Sales
B.A. Business Administration
Felix Mosler
Head of Information Security
Bachelor of Laws - LLB, Informationsrecht BSI IT-Grundschutz-Praktiker ISO 27001 ISMS-Beauftragter ISO 27001 Internal Auditor
Stefania Vetere
Consultant
Bachelor of Laws - LLB, Informationsrecht ISO 27001 PECB Lead Implimentor
Ömer Faruk Yildiz
Junior Consultant
B.Sc. Wirtschaftsinformatik ISO 27001 PECB Lead Implimentor
Yasin Bektas
Junior Consultant
Studium Wirtschaftsinformatik
Ankit Gaur
Head of Engineering
Bachelor of Engineering - Computer Science Claude Certified Architect
Jonas Wolf
Product Manager
B.A. Medienmanagement; Studium Wirtschaftsinformatik
Ashutosh Tripathi
Developer
Master of Business Administration - Information Technology and Systems Management Certified System Architect (CSA)
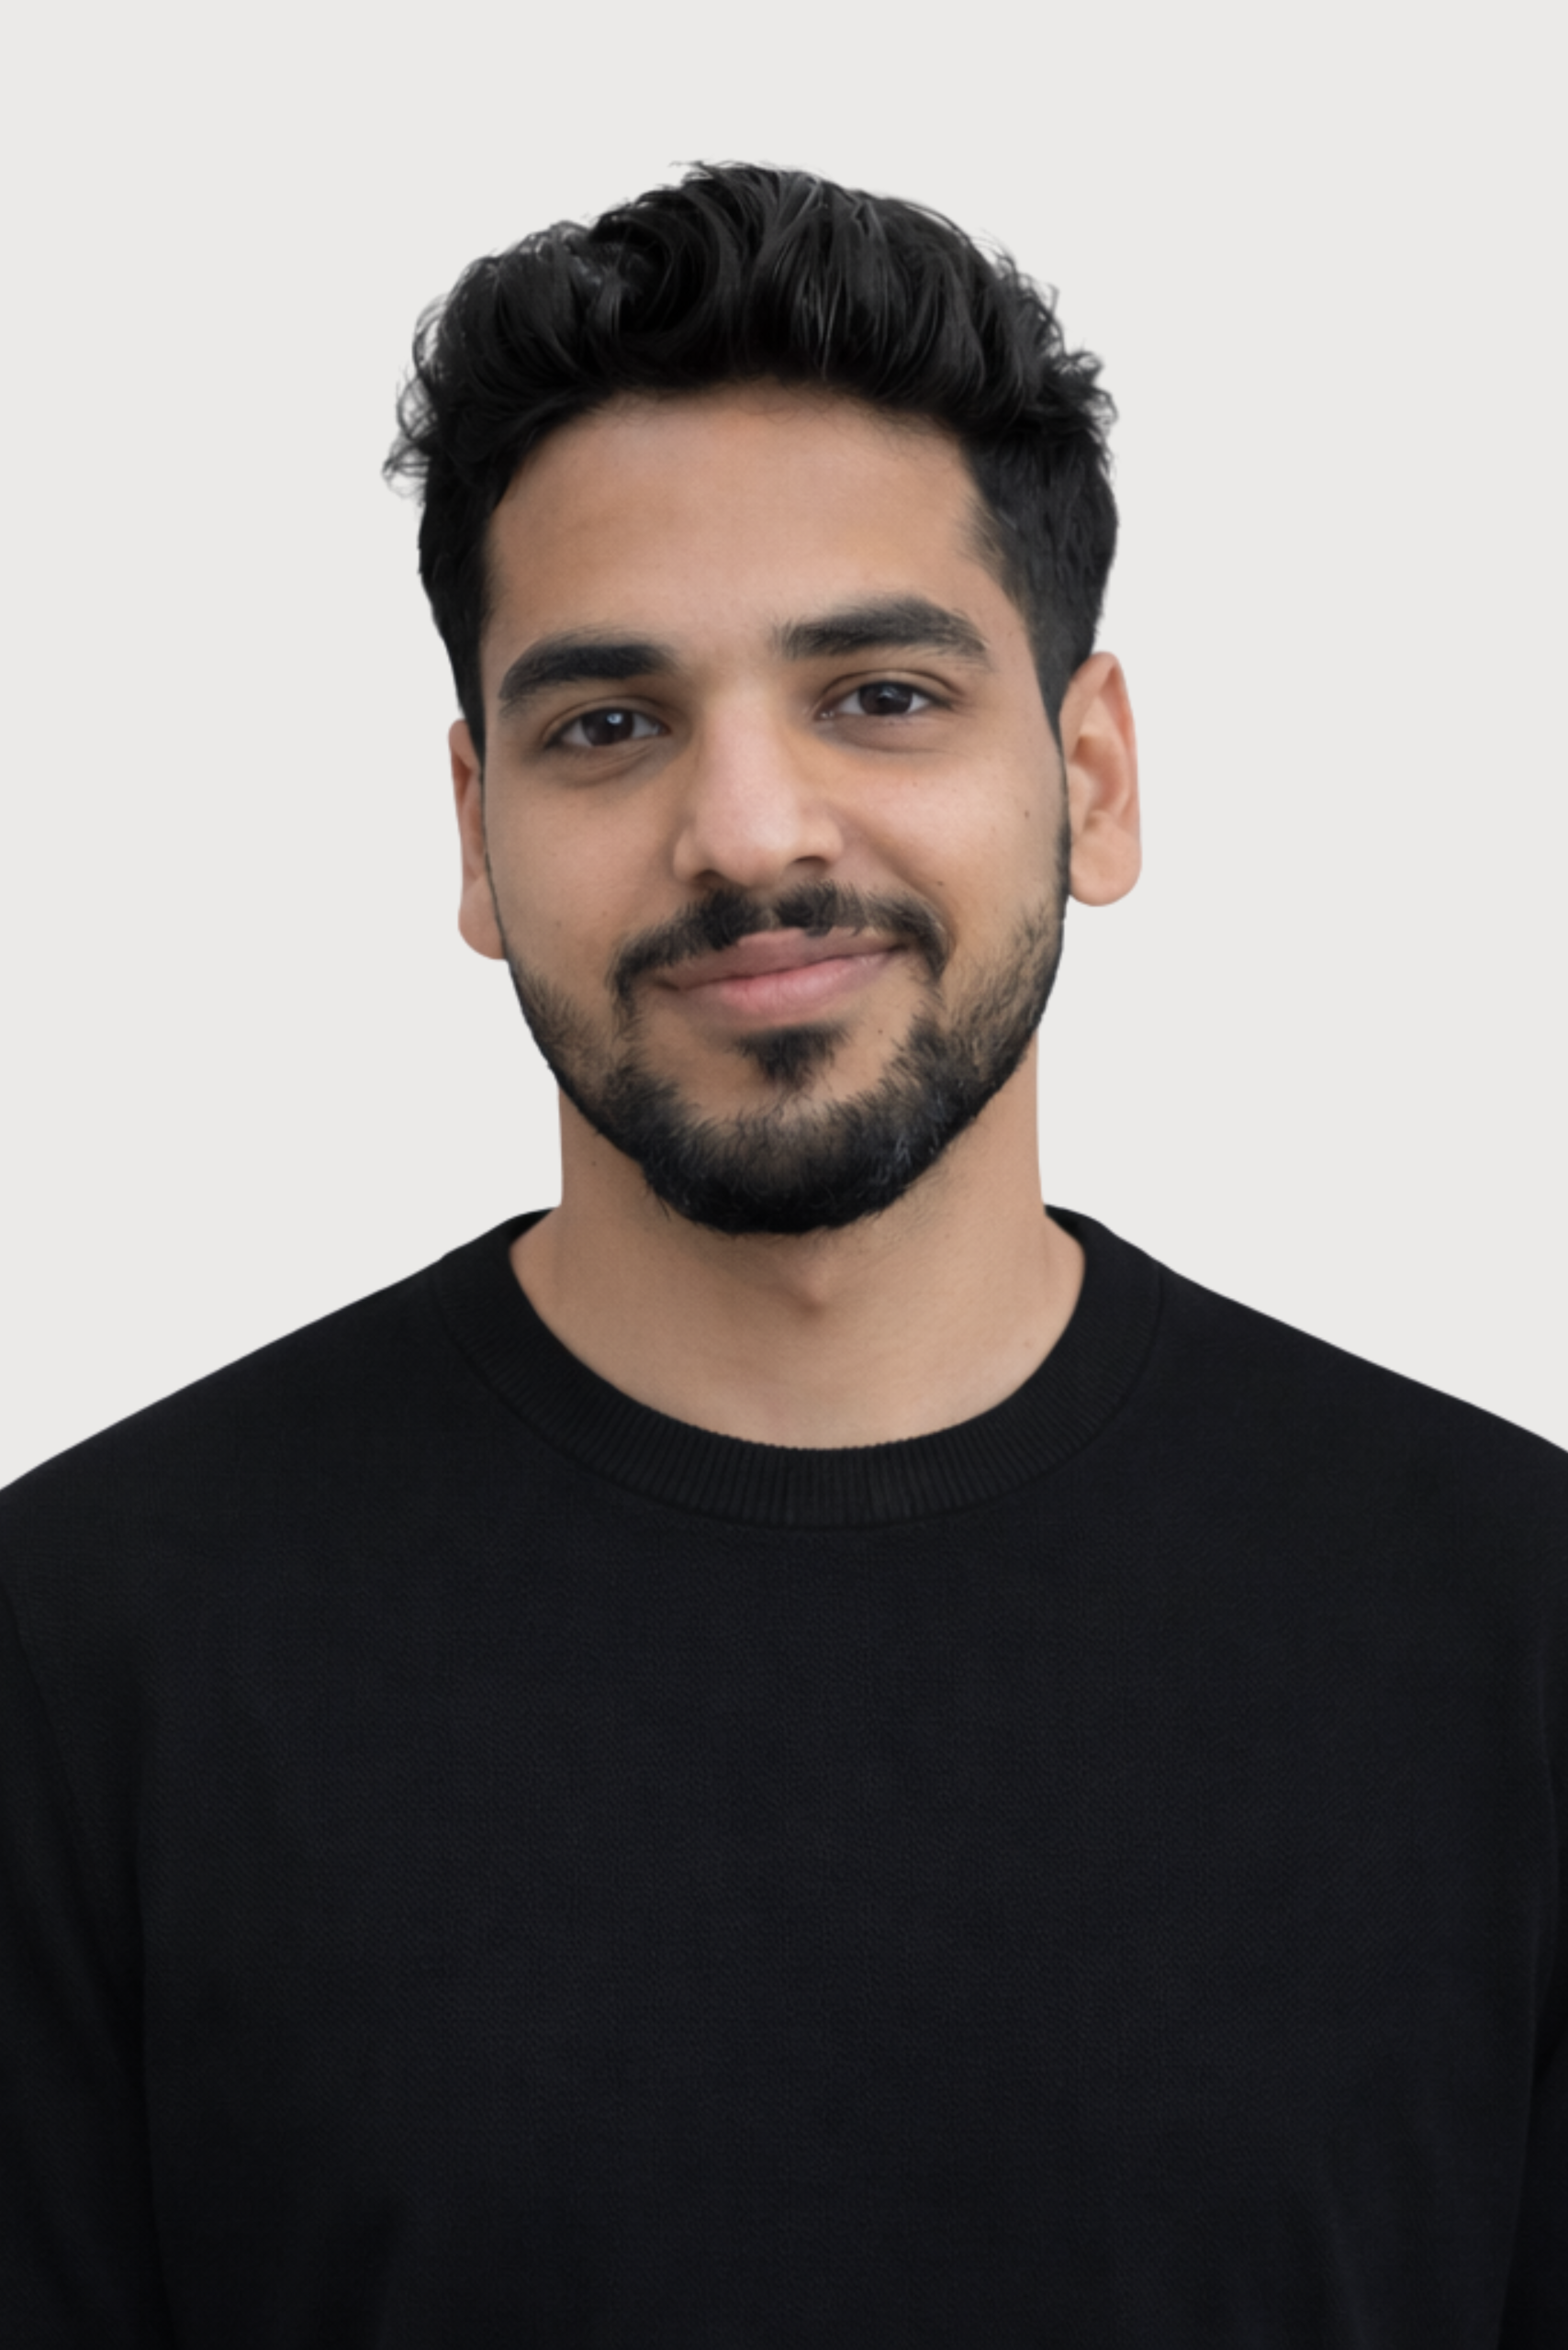
Gagan Gupta
Developer
Bachelor of Technology - Computer Science
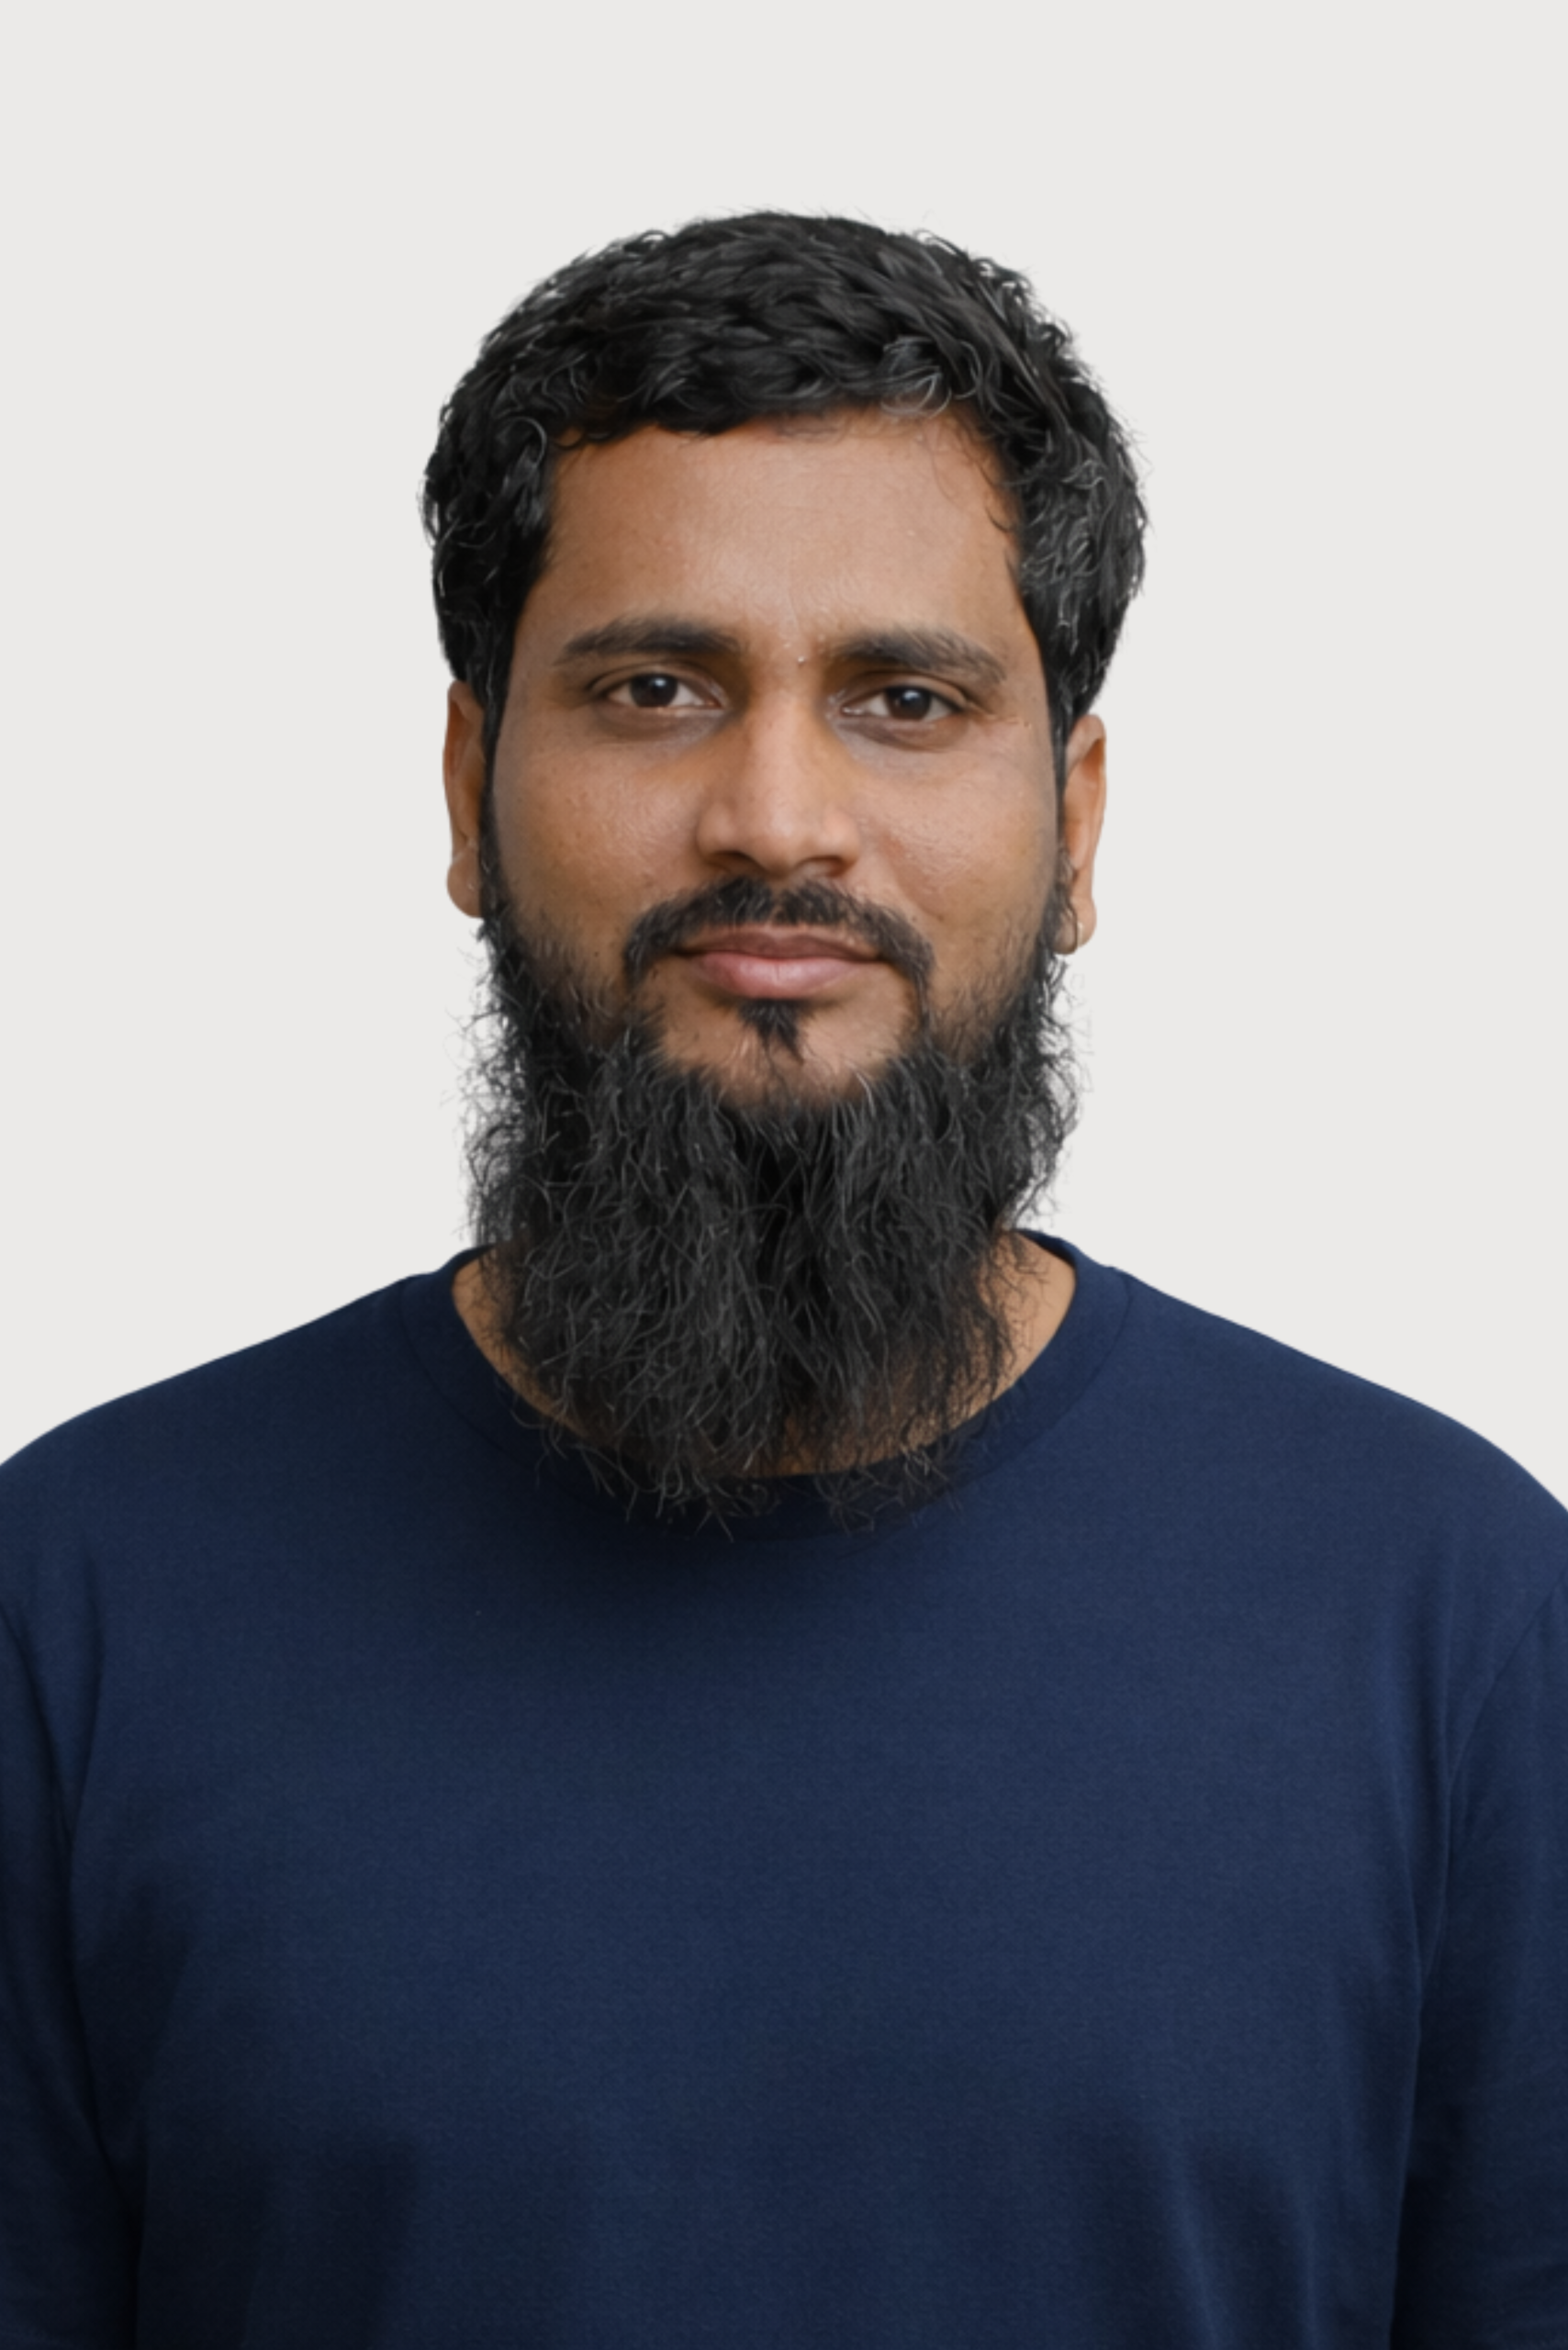
Hamid Ali
Developer
Engineer's Degree - Electronics and Communications Engineering
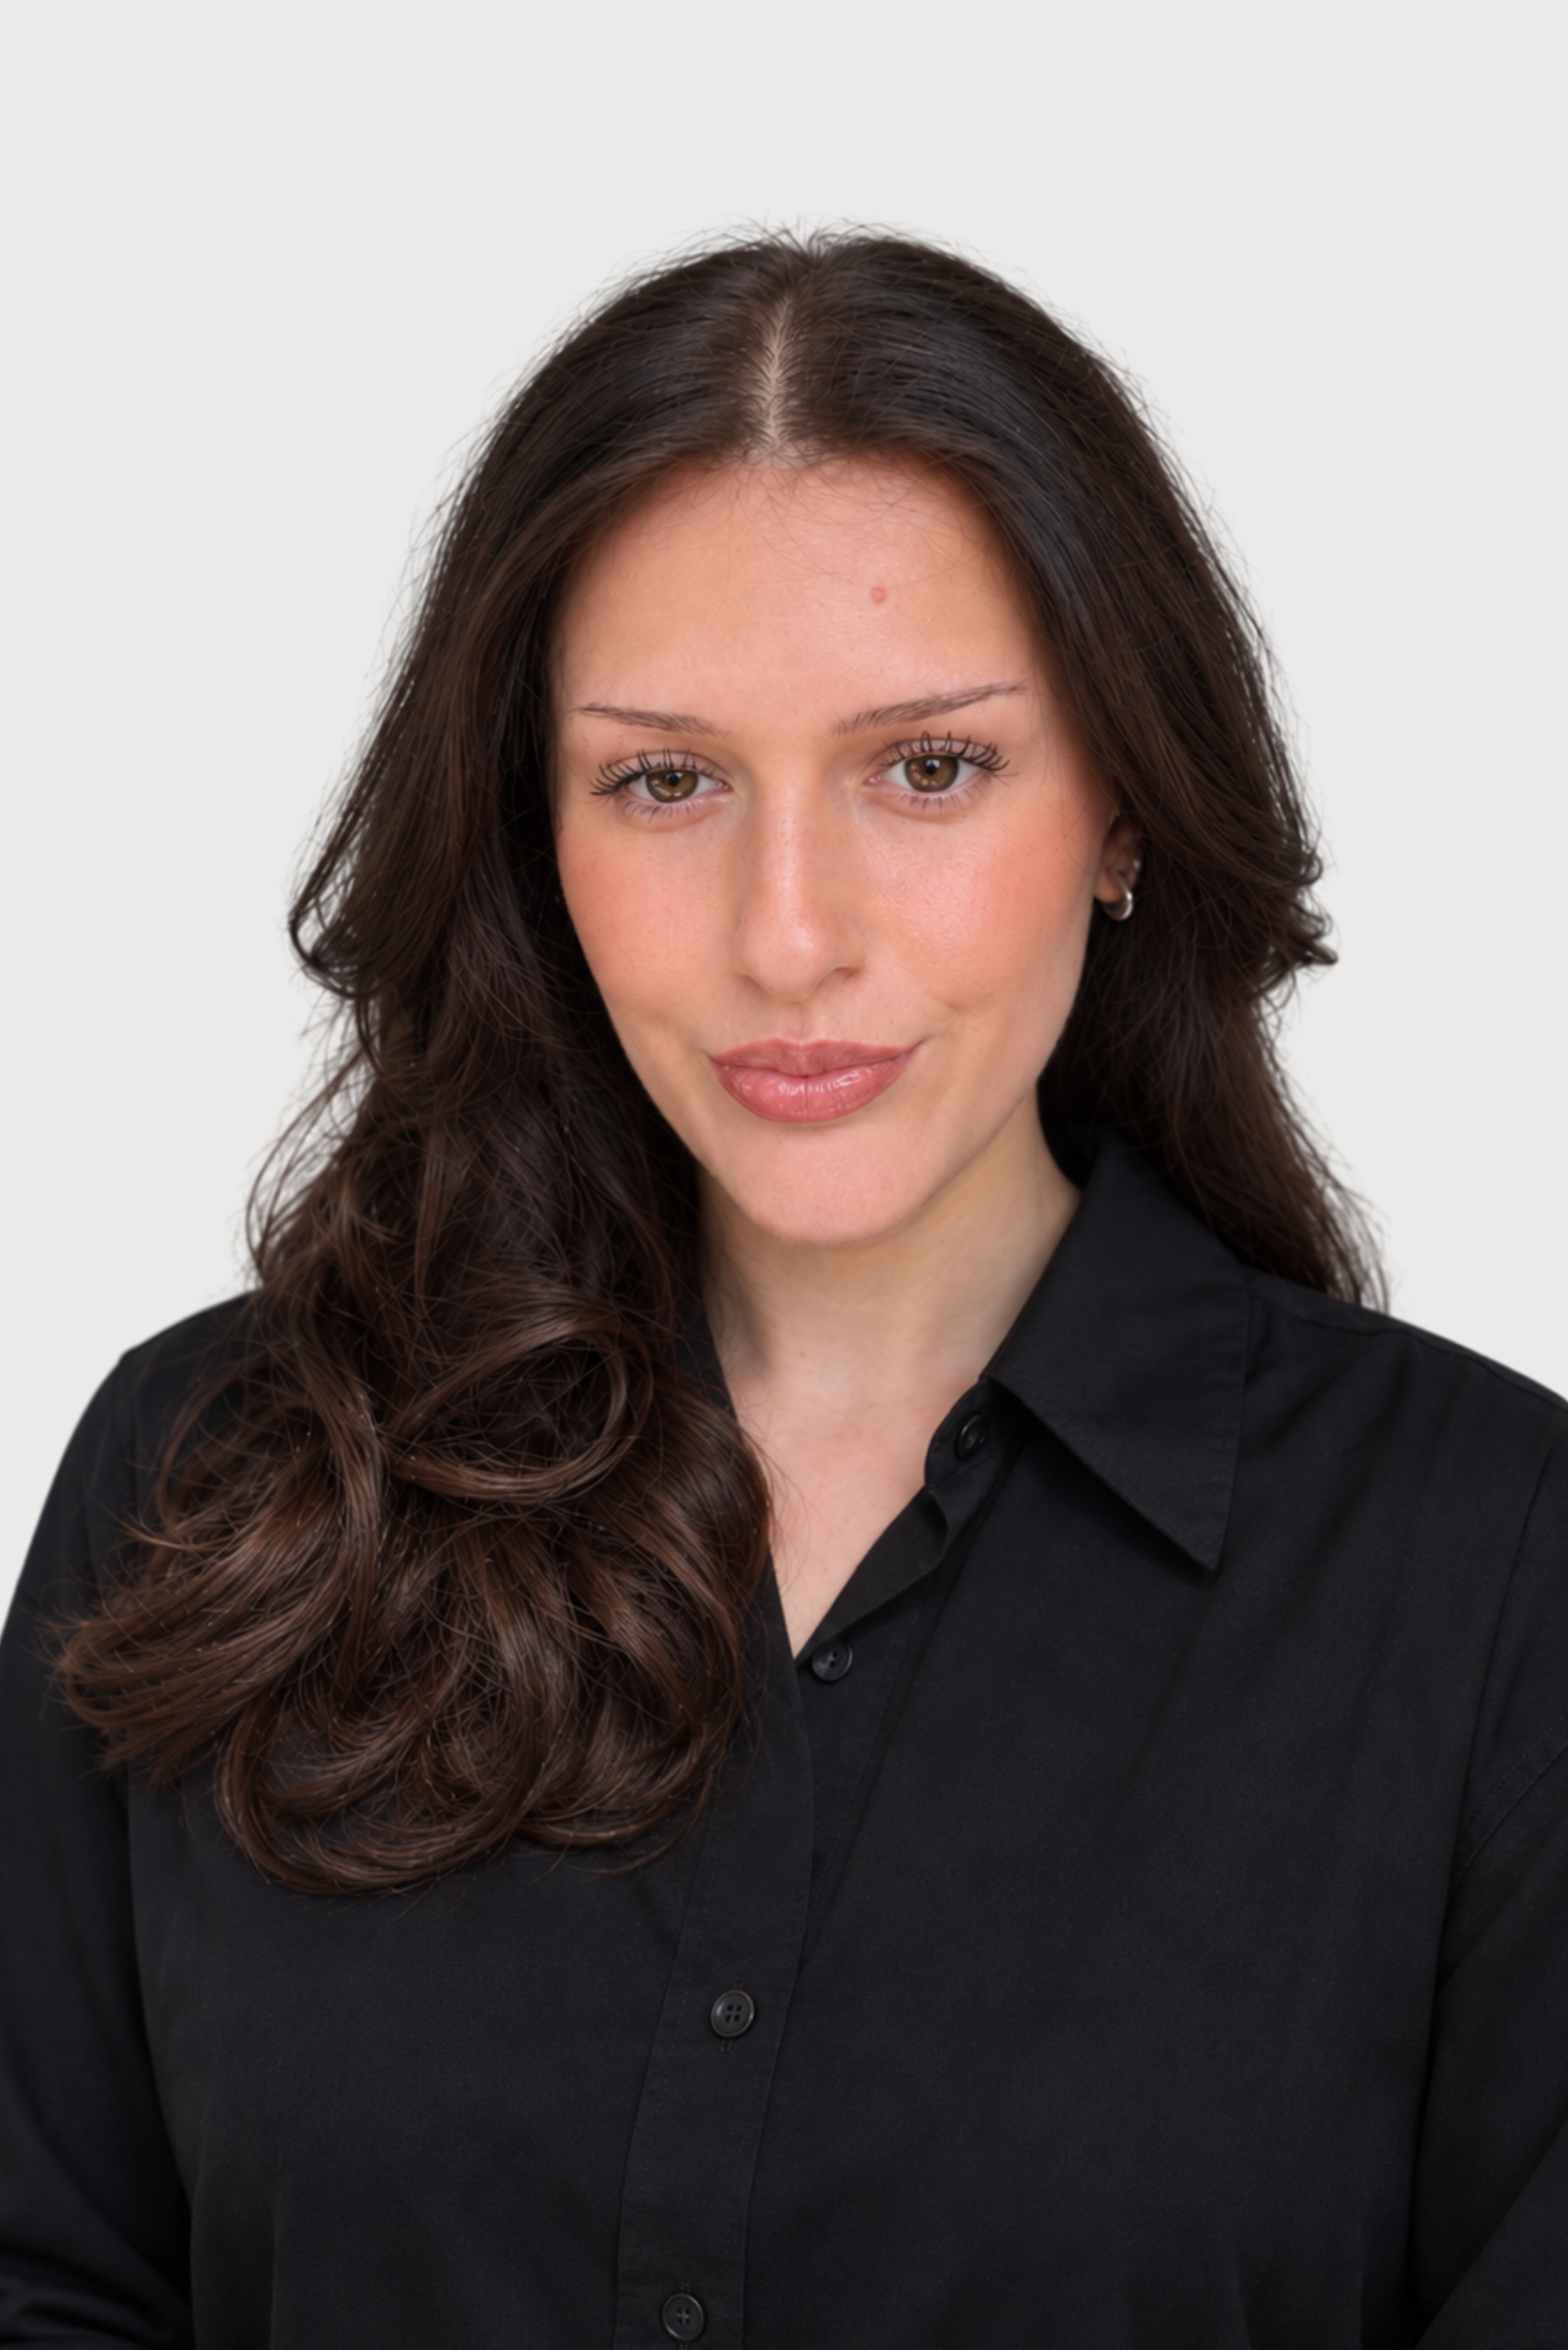
Joline Westphal
Business Development
Studium Business Administration
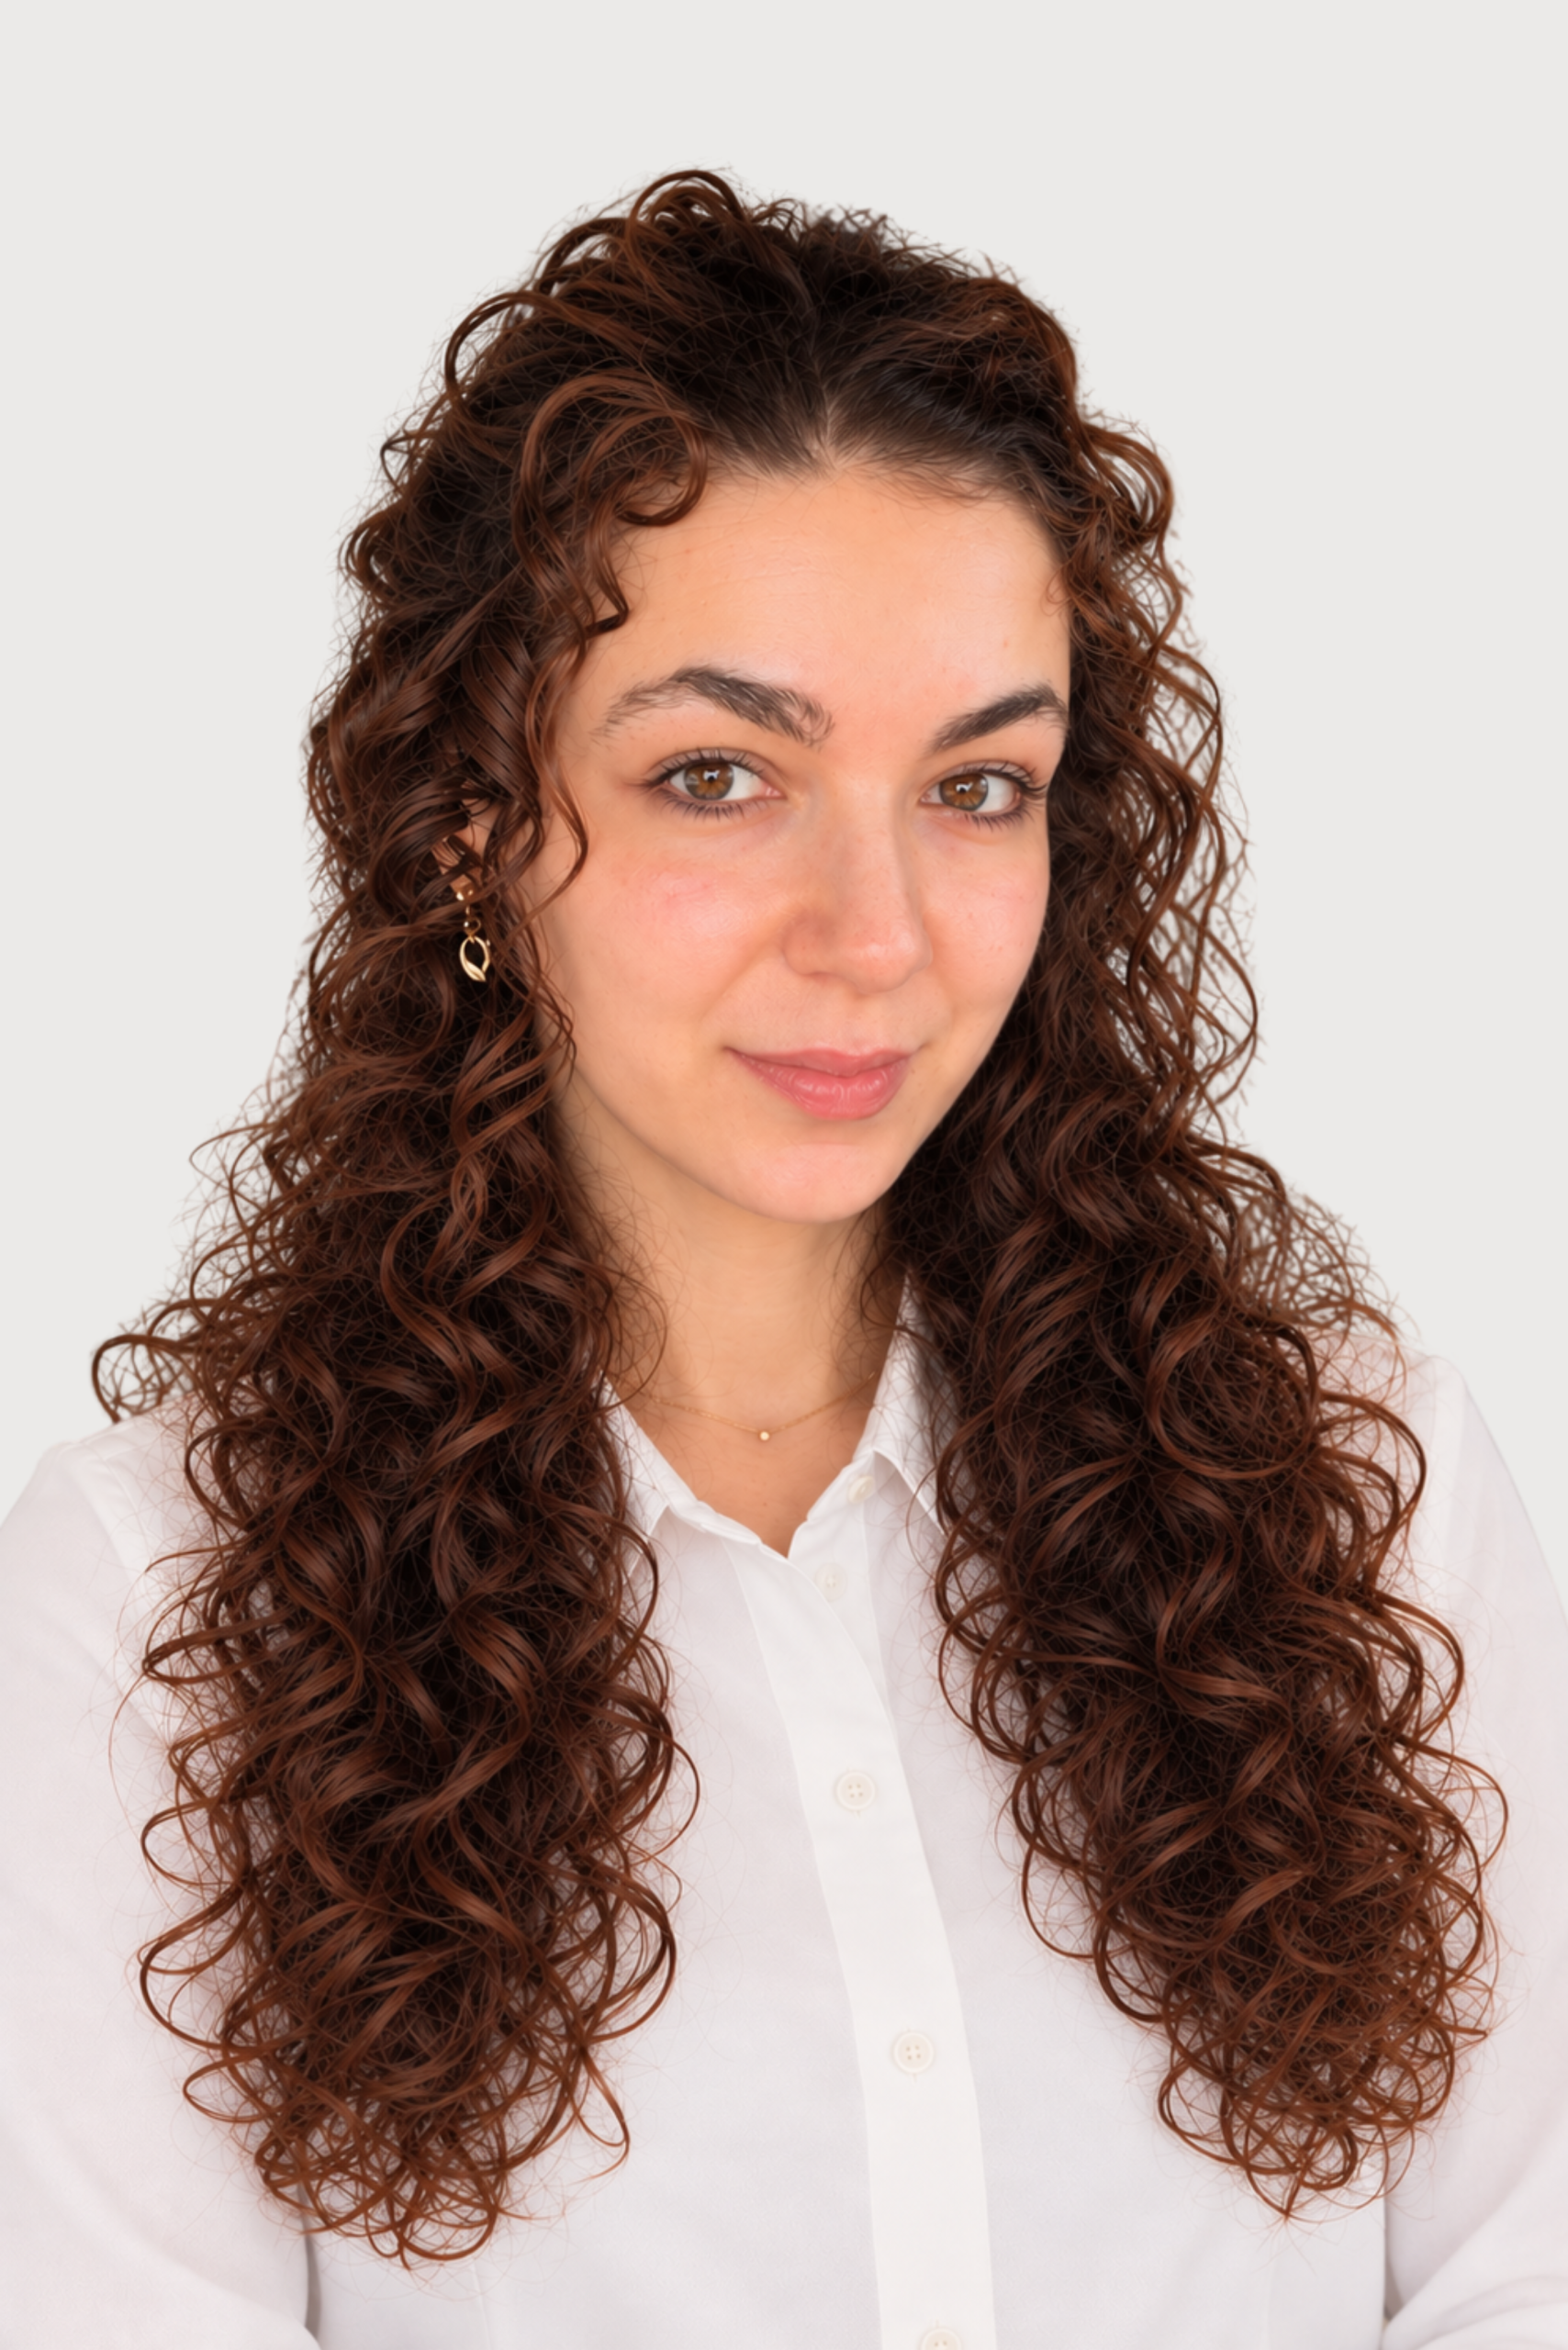
Sara Nooristani
Business Development
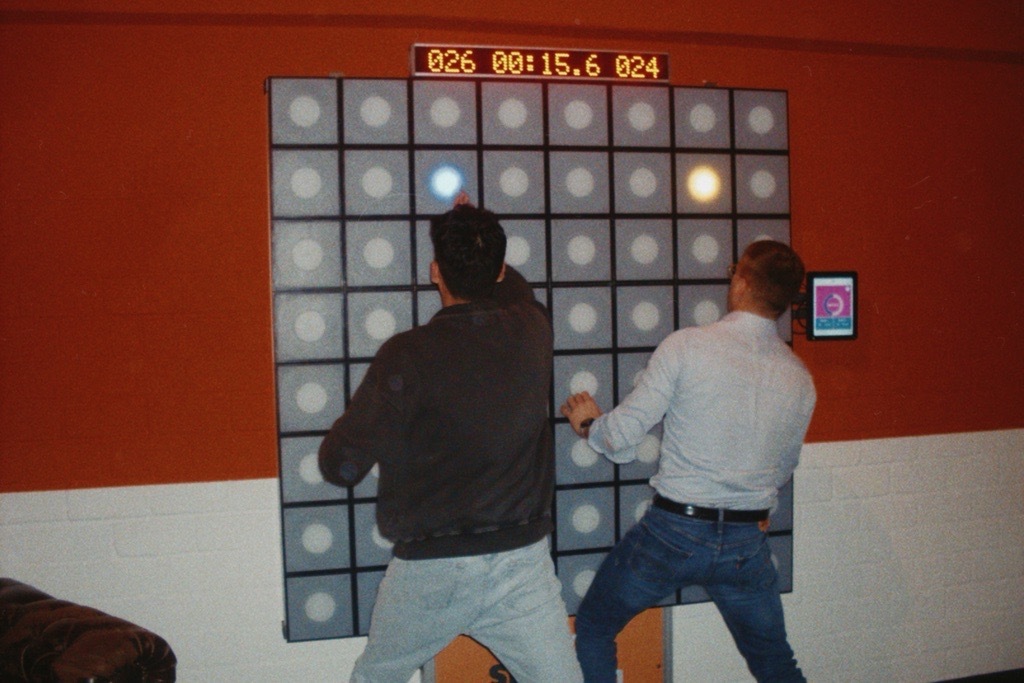
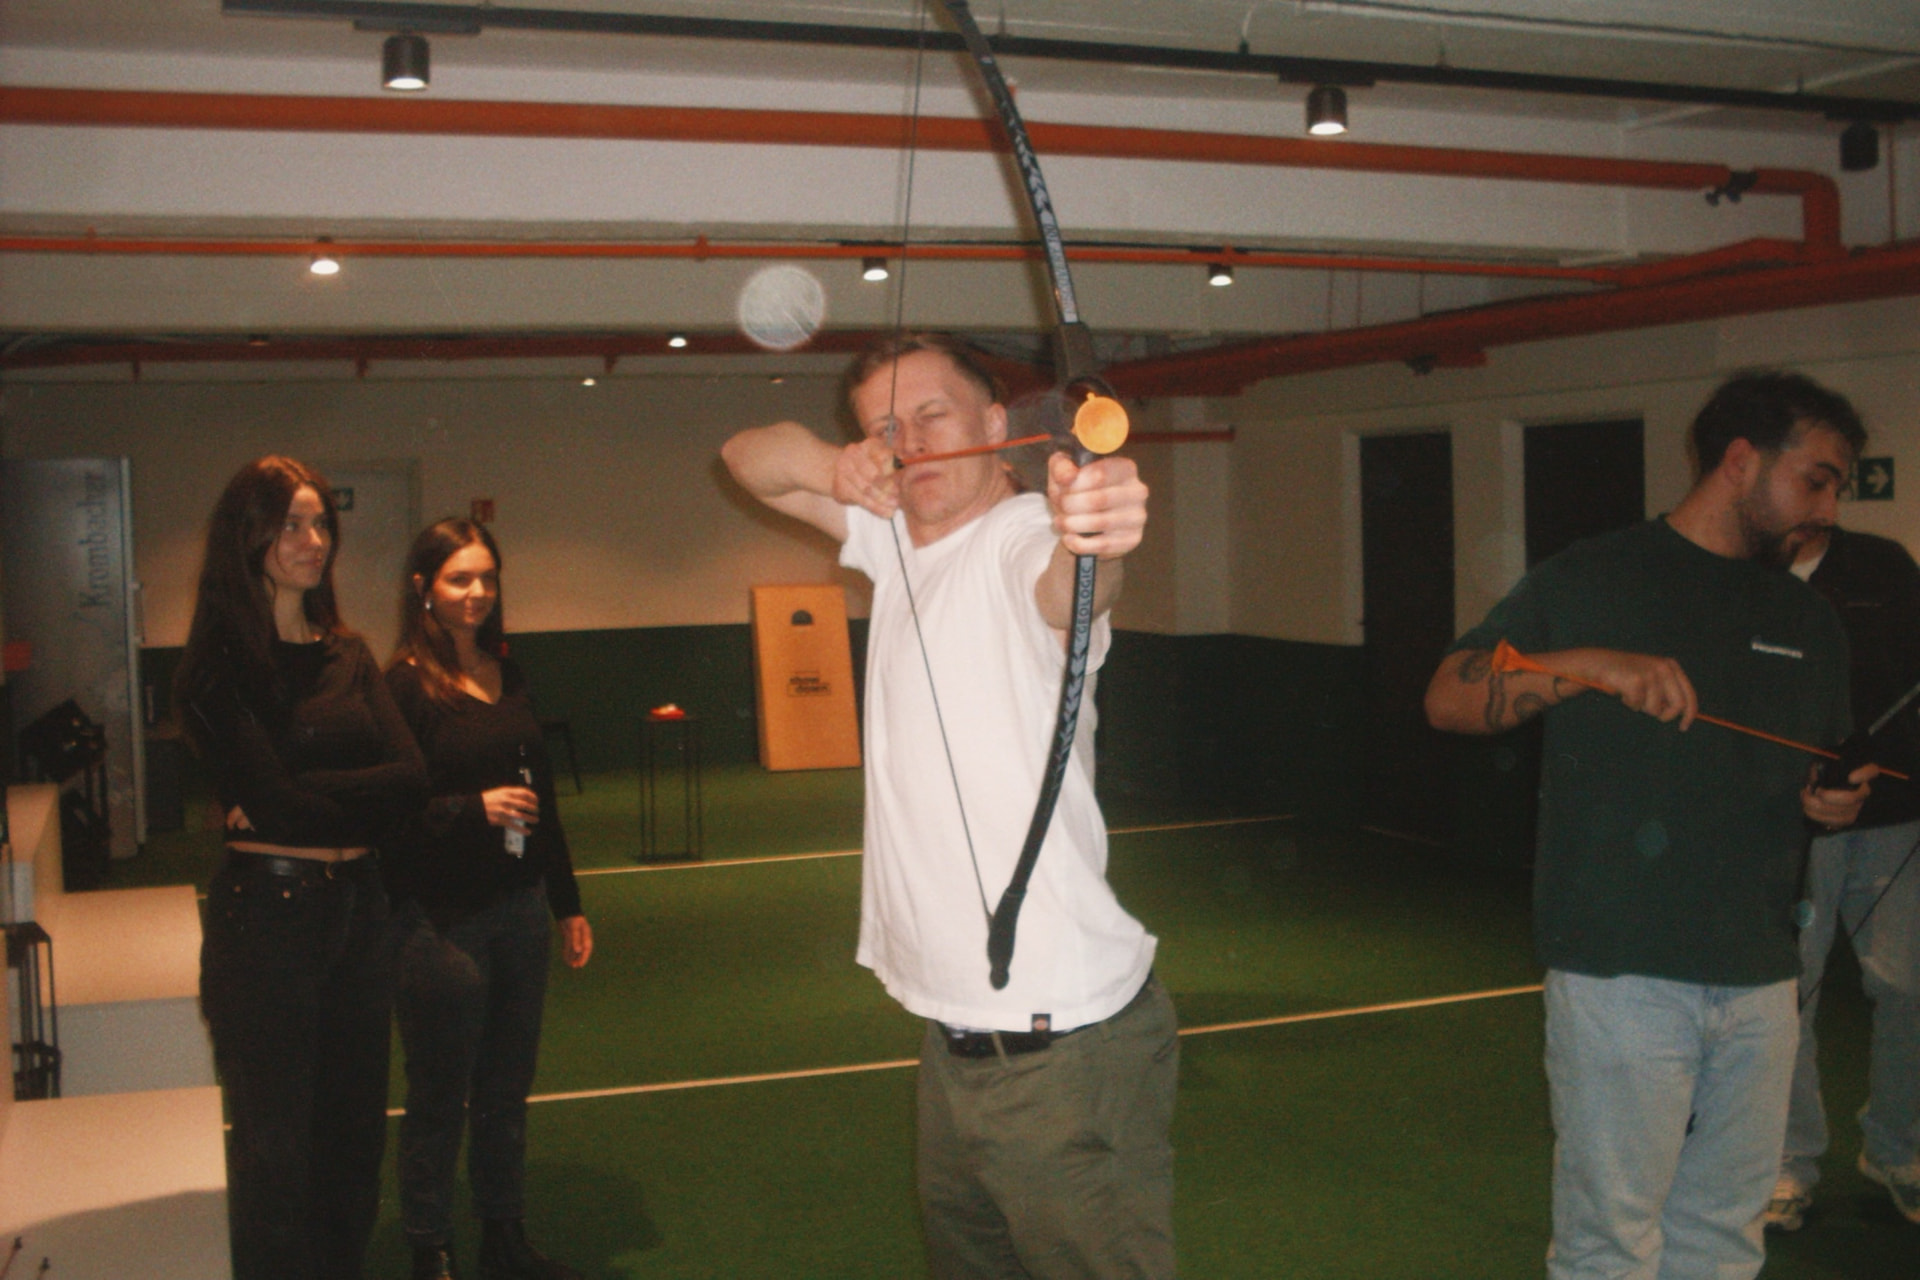
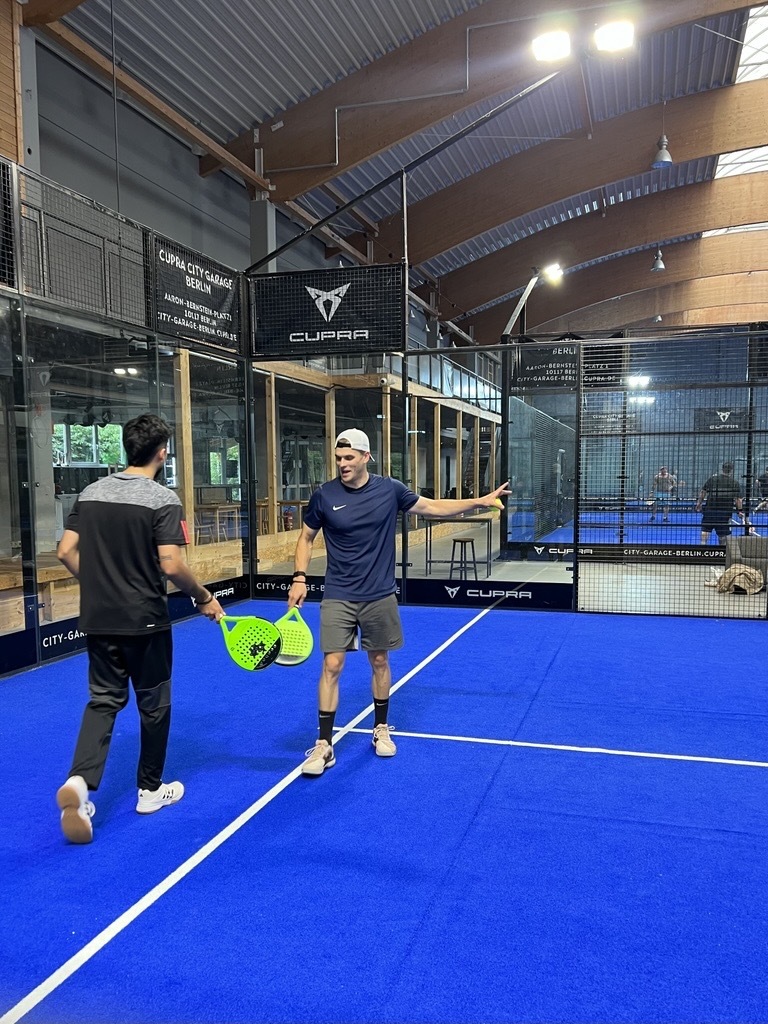
Behind the Scenes
Menschen hinter der Compliance
Messen, Sport, Office-Momente: ein Blick auf den Alltag, der unsere Zusammenarbeit prägt.
Standards & Zertifizierungen
Anerkannte Frameworks, nachweisbare Expertise
Wir arbeiten entlang der Standards, nach denen führende Unternehmen und Behörden prüfen.
Internationale Norm für Informationssicherheits-Managementsysteme.
Bewertungsstandard für Informationssicherheit in der Automobilindustrie.
EU-Richtlinie zur Netz- und Informationssicherheit kritischer Einrichtungen.
Bewährte Methodik des BSI für ein systematisches Sicherheitsniveau.
EU-Anforderungen an die Sicherheit vernetzter Produkte.
Datenschutz-konforme Prozesse als integraler Teil Ihres ISMS.
Stimmen unserer Kunden
Was unsere Kunden sagen
““Was uns überzeugt hat, ist die Kombination aus pragmatischer Beratung und einer Software, die wir tatsächlich nutzen wollen. Der Weg zur ISO 27001 war deutlich übersichtlicher als erwartet.””
““TrustSpace bietet uns die perfekte Lösung, um unser ISMS effizient aufzubauen und zu managen. Die Software macht komplexe Prozesse intuitiv und ermöglicht es uns, die Anforderungen von ISO 27001 mühelos zu erfüllen.””
““Mit TrustSpace haben wir einen langfristigen Partner gefunden, der uns sehr effizient auf TISAX® vorbereitet und komplexe Themen wie Risiko- und Assetmanagement vorangetrieben hat.””
“"Der größte Mehrwert der Zusammenarbeit liegt in der erheblichen Zeitersparnis durch die Unterstützung von TrustSpace. Dadurch konnten wir in kurzer Zeit Auditfähigkeit erreichen."”
Case Studies
Erfolge, die für sich sprechen
Wie wir Unternehmen sicher und nachweisbar durch die Zertifizierung begleitet haben.
3Monate bis zur zertifizierung
Vom US-Anbieter zu TrustSpace
Ein festgefahrenes ISO-27001-Projekt beim US-Tool — nach dem Umstieg auf TrustSpace in Monaten statt Jahren zertifiziert, ohne das Tagesgeschäft auszubremsen.
Case Study lesen1Nebenabweichung im Audit
Hervorragend vorbereitet ins Audit
Klare Prozesslogik statt Feature-Wildwuchs: Die strukturierte Vorbereitung mit dem ISMS-Tool zahlte sich mit nur einer einzigen Nebenabweichung aus.
Case Study lesen42%Kostenersparnis
Software & Beratung aus einer Hand
Faire Lizenzübergabe ohne Doppelkosten und persönliche Begleitung durch deutschsprachige Experten — inklusive spürbarer Kostenersparnis.
Case Study lesenBlog
Ihr Ratgeber rund um Compliance
Praxiswissen, Fristen und Handlungsempfehlungen — verständlich aufbereitet von unseren Experten.
NIS-26 Min. Lesezeit
NIS-2 kommt: Diese Pflichten gelten jetzt
Wer betroffen ist, welche Fristen laufen und wie Sie sich rechtzeitig vorbereiten.
Weiterlesen
ISO 270018 Min. Lesezeit
ISO 27001 in 8 Schritten zur Zertifizierung
Ein praxisnaher Fahrplan vom ersten Gap-Assessment bis zum bestandenen Audit.
Weiterlesen
CRA5 Min. Lesezeit
Cyber Resilience Act: Was Hersteller wissen müssen
Die neuen EU-Anforderungen an vernetzte Produkte — verständlich erklärt.
Weiterlesen
TISAX7 Min. Lesezeit
TISAX®: Von der Vorbereitung bis zum Label
Was die Prüfstufen bedeuten, welche Dokumente Sie brauchen und wie das Audit abläuft.
WeiterlesenFAQ
Häufig gestellte Fragen
Sie finden nicht die Antwort, die Sie suchen? Sprechen Sie direkt mit unseren Experten. Wir erklären Ihnen gerne in einem persönlichen Gespräch, welcher Standard für Ihr Unternehmen der richtige ist. Frage
Frage stellenWas bringt mir das Zertifikat?
Das Zertifikat kann Sales-Prozesse um Monate verkürzen. Unternehmen prüfen ihre Dienstleister zunehmend nach den Maßstäben der ISO 27001. Anstatt reaktiv Anforderungen nachzuweisen, adressieren Sie mit dem Zertifikat Anforderungen proaktiv und verkürzen bzw. eliminieren Due-Diligence-Prozesse.
Wann ist der richtige Zeitpunkt für dieses Projekt?
Je früher, desto besser: Ein etabliertes ISMS zahlt sich mit jedem neuen Kunden, jeder Ausschreibung und jeder regulatorischen Anforderung aus. Wir passen Tempo und Umfang an Ihre aktuelle Unternehmensphase an.
Wie lange dauert die Implementierung & was kostet sie?
Im Durchschnitt begleiten wir Unternehmen in rund 3,5 Monaten bis zum Audit. Aufwand und Kosten hängen von Scope, Unternehmensgröße und gewähltem Standard ab — in einem kostenlosen Erstgespräch erhalten Sie eine belastbare Einschätzung.
Keine Personalkapazitäten?
Genau dafür sind wir da. Als CISO-as-a-Service bzw. externer ISB übernehmen wir die operative Umsetzung und entlasten Ihr Team — unterstützt durch unsere eigene ISMS-Software.
ISO 27001 vs. TISAX®?
ISO 27001 ist der international anerkannte Standard für Informationssicherheits-Managementsysteme. TISAX® ist der branchenspezifische Bewertungsstandard der Automobilindustrie. Wir beraten Sie, welcher Standard — oder welche Kombination — zu Ihren Kunden und Zielen passt.